什么是反向代理?架构、优势和常见使用场景
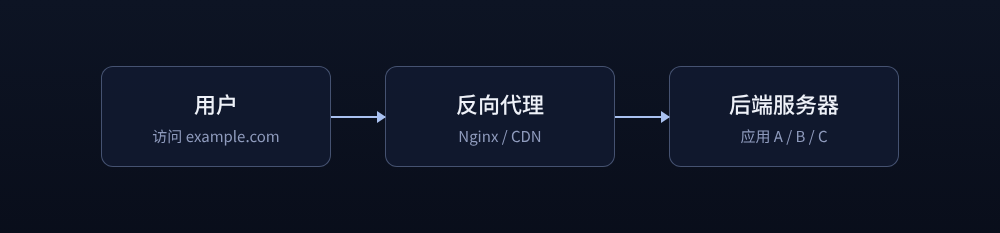
我们平时说的“代理”,多数是正向代理:它代表客户端去访问外部网站。反向代理则相反,它代表服务器接待所有来访者,再把请求转交给后面真正干活的服务器。
正向与反向的区别
| 正向代理 | 反向代理 | |
|---|---|---|
| 代表谁 | 客户端 | 服务器 |
| 谁知道它存在 | 客户端需要主动配置 | 客户端无感知,以为自己在访问网站本身 |
| 隐藏的是 | 客户端的 IP | 后端服务器的地址 |
反向代理的常见用途
- 负载均衡:把请求分给多台后端服务器,某一台故障时自动切走。
- 统一 HTTPS:在反向代理处终止 TLS,后端服务器不用各自管理证书。
- 缓存与压缩:静态文件直接由代理返回,减轻后端压力。
- 安全防护:隐藏后端地址,过滤异常请求,限制访问频率。
Nginx 最小示例
下面的配置把访问 www.goduck.uk/ 的请求转给本机 3000 端口的应用:
server {
    listen 80;
    server_name www.goduck.uk/;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
其中 X-Real-IP 很重要:经过反向代理后,后端看到的来访 IP 变成了代理自己,需要通过请求头把真实访客 IP 传过去。
和你有什么关系
如果你自己搭建网站或面板,几乎一定会用到反向代理:用它绑定域名、开启 HTTPS,再把请求转给面板所在的端口,比直接对外暴露端口更安全、更好管理。